

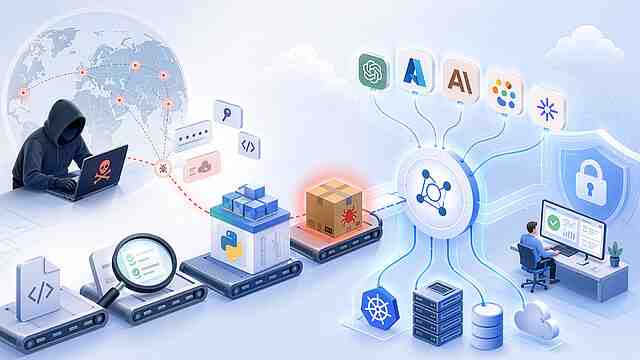
开源模型网关 LiteLLM 在 10 月 21 日周三遭遇供应链攻击:攻击者劫持了其发布流水线,向 PyPI 与 Docker 推送了植入恶意代码的 1.107.0 版本。PyPI 上的恶意包从 11:39 存活至 13:23 UTC,约两小时;Docker 的 v1.107.0、latest、main-latest 与 main-stable 标签受影响至 14:20 UTC。
恶意代码的危害不小:安全研究指出,7 个 1.107.0 轮子包都带有额外文件,即使用户从未导入 LiteLLM,也会在 Python 启动时运行。名为“privcollect”的窃取程序瞄准 SSH 与 GPG 密钥、浏览器密码、AWS、Azure、Google Cloud 与 Kubernetes 凭据,以及 Cursor、Claude、Codex、Gemini、GitHub Copilot 等 AI 编码工具的配置;在 LiteLLM 代理服务器上,它还会尝试导出全部已存的 AI 供应商密钥,另一个文件则设置了每小时加载器,可执行远程代码。
LiteLLM 已在数小时内撤回该版本,并建议用户锁定 1.106.2、重建环境并轮换密钥。对所有用过 1.107.0 的团队来说,正确的顺序是:先确认是否装过受影响版本,再轮换可能暴露的全部密钥,而不是只升级了事。

评论(0)
暂无评论